Τι είναι το phishing και πώς λειτουργεί
Δημοσιεύθηκε:
Ενημερώθηκε στις:
Phishing («ηλεκτρονικό ψάρεμα») είναι η απάτη όπου κάποιος παριστάνει μια τράπεζα, μια εταιρεία ή έναν γνωστό σου για να σε κάνει να δώσεις κωδικούς, στοιχεία κάρτας ή χρήματα. Γίνεται κυρίως με ψεύτικα email, SMS, τηλεφωνήματα και μηνύματα στα social media, που σε οδηγούν σε ψεύτικες σελίδες ή σε πιέζουν να ενεργήσεις αμέσως.
Το πιο σίγουρο σημάδι: σου ζητούν κάτι επείγον και προσωπικό μέσα από ένα link. Δες αναλυτικά πώς να προστατευτείς από το phishing.
Το phishing είναι ένας τύπος απάτης στον κυβερνοχώρο, όπου οι επιτιθέμενοι προσπαθούν να εξαπατήσουν τους ανθρώπους ώστε να αποκαλύψουν ευαίσθητες πληροφορίες, όπως κωδικούς πρόσβασης, αριθμούς πιστωτικών καρτών ή αριθμούς κοινωνικής ασφάλισης.
Το phishing περιλαμβάνει συνήθως κάποια μορφή εξαπάτησης, όπως η προσποίηση μιας αξιόπιστης πηγής για να δελεάσει κάποιον να προβεί σε μια ενέργεια που ωφελεί τον επιτιθέμενο.
Τα πιο συνηθισμένα είδη με μια ματιά:
| Τύπος | Μέσο | Παράδειγμα |
|---|---|---|
| Email phishing | «Η τράπεζά σου» | |
| Spear phishing | Email σε ένα άτομο | Ψεύτικο email από «τον CEO» |
| Smishing | SMS | «ΕΛΤΑ: πλήρωσε 1,99€» |
| Vishing | Τηλέφωνο | «Υπάλληλος της τράπεζας» |
| Social media | DM, ψεύτικα προφίλ | «Κέρδισες δώρο» |
Βασικοί τύποι phishing
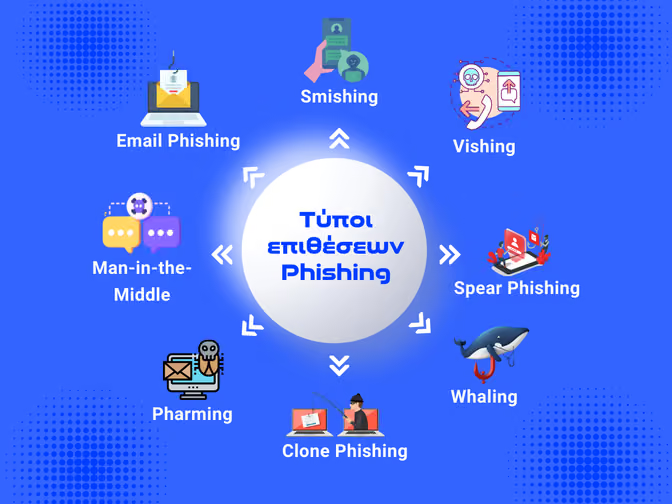
Το phishing μπορεί να πάρει πολλές μορφές, και ενώ οι τακτικές ποικίλλουν, όλες έχουν τον ίδιο στόχο: να κλέψουν προσωπικές πληροφορίες ή να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση. Ακολουθεί μια σύντομη ανασκόπηση των πιο κοινών τύπων phishing:
- Phishing μέσω ηλεκτρονικού ταχυδρομείου: Πρόκειται για την πιο διαδεδομένη μορφή phishing, όπου οι επιτιθέμενοι αποστέλλουν ψεύτικα μηνύματα ηλεκτρονικού ταχυδρομείου προσποιούμενοι ότι προέρχονται από νόμιμες πηγές, όπως τράπεζες ή δημοφιλείς ιστότοπους.
Αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου συχνά περιέχουν συνδέσμους που οδηγούν σε ψεύτικους ιστότοπους, οι οποίοι έχουν σχεδιαστεί για τη λήψη διαπιστευτηρίων σύνδεσης ή προσωπικών στοιχείων. Η Google δείχνει στη βοήθεια του Gmail πώς τα αναγνωρίζεις και πώς τα αναφέρεις.
- Spear Phishing: Σε αντίθεση με το παραδοσιακό phishing, το οποίο στοχεύει μεγάλες ομάδες με ένα γενικό μήνυμα, το spear phishing είναι στοχευμένο.
Οι επιτιθέμενοι ερευνούν συγκεκριμένα άτομα, χρησιμοποιώντας συχνά προσωπικές πληροφορίες για να δημιουργήσουν ένα πιο πειστικό, εξατομικευμένο μήνυμα.
- Smishing: Η συντομογραφία του SMS phishing, το smishing πραγματοποιείται μέσω μηνυμάτων κειμένου.
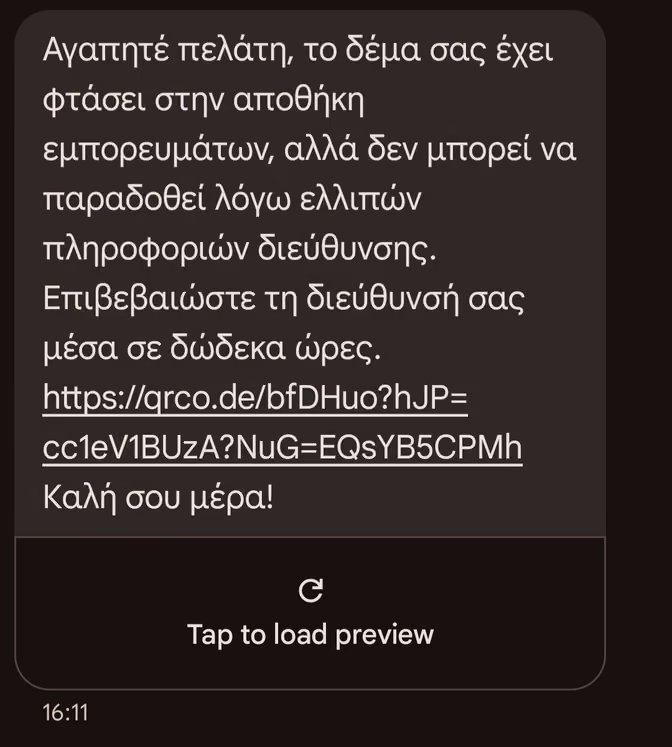
Τα μηνύματα αυτά μπορεί να φαίνονται ότι προέρχονται από αξιόπιστες εταιρείες ή υπηρεσίες, προτρέποντάς σε να κάνεις κλικ σε έναν σύνδεσμο ή να καλέσεις έναν αριθμό τηλεφώνου για να επιλύσεις ένα ζήτημα με τον λογαριασμό σου.
- Vishing: Γνωστή και ως φωνητικό phishing, η μέθοδος αυτή χρησιμοποιεί τηλεφωνικές κλήσεις αντί για μηνύματα ηλεκτρονικού ταχυδρομείου ή γραπτά μηνύματα.
Οι επιτιθέμενοι μπορεί να υποδυθούν υπαλλήλους εξυπηρέτησης πελατών, κυβερνητικούς αξιωματούχους ή εκπροσώπους τραπεζών για να σε εξαπατήσουν ώστε να μοιραστείτε ευαίσθητες πληροφορίες.
- Phishing στα μέσα κοινωνικής δικτύωσης: Το phishing στα μέσα κοινωνικής δικτύωσης περιλαμβάνει συχνά ψεύτικα προφίλ ή άμεσα μηνύματα που εξαπατούν τους χρήστες ώστε να κάνουν κλικ σε κακόβουλους συνδέσμους.
Οι επιτιθέμενοι μπορεί ακόμη και να υποδυθούν φίλους ή συγγενείς για να κερδίσουν την εμπιστοσύνη σου.
Πώς λειτουργεί το phishing
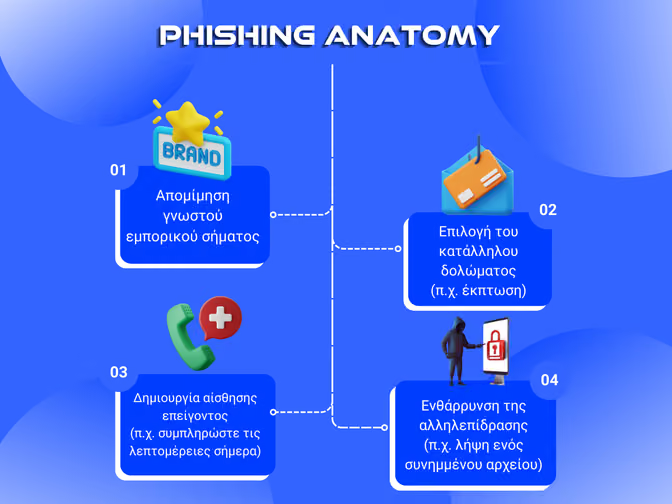
Οι επιθέσεις phishing είναι σχεδιασμένες έτσι ώστε να φαίνονται αληθοφανείς, αξιοποιώντας συχνά ανθρώπινα συναισθήματα όπως η περιέργεια, ο φόβος ή η επείγουσα ανάγκη για να προκαλέσουν γρήγορη ανταπόκριση.
Για να καταλάβεις πώς λειτουργεί το phishing, είναι σημαντικό να εξετάσεις τις τεχνικές και τα τυπικά βήματα που χρησιμοποιούν οι επιτιθέμενοι για να αποκτήσουν πρόσβαση σε ευαίσθητες πληροφορίες ή να εκμεταλλευτούν τους πόρους ενός στόχου.
Τυπικές τεχνικές που χρησιμοποιούν οι phishers
Οι Phishers χρησιμοποιούν μια ποικιλία τακτικών για να αυξήσουν την αποτελεσματικότητα των επιθέσεών τους.
Ακολουθούν ορισμένες από τις πιο συνηθισμένες μεθόδους:
- Κοινωνική μηχανική και εξαπάτηση: οι επιτιθέμενοι βασίζονται στην κοινωνική μηχανική, δηλαδή στην τέχνη να πείθεις ανθρώπους να κάνουν κάτι που δεν θα έκαναν.
Τα μηνύματα σχεδιάζονται έτσι ώστε να φαίνονται σαν να προέρχονται από αξιόπιστες πηγές, όπως τράπεζες, κυβερνητικές υπηρεσίες ή δημοφιλείς διαδικτυακές πλατφόρμες.
Παριστάνοντας μια αξιόπιστη οντότητα, οι phishers δημιουργούν μια ψευδή αίσθηση ασφάλειας και επείγοντος.
- Μίμηση αξιόπιστων οντοτήτων: Οι επιτιθέμενοι συχνά δημιουργούν μηνύματα ηλεκτρονικού ταχυδρομείου, μηνύματα κειμένου ή ιστότοπους που μοιάζουν σχεδόν πανομοιότυποι με εκείνους αξιόπιστων εταιρειών.
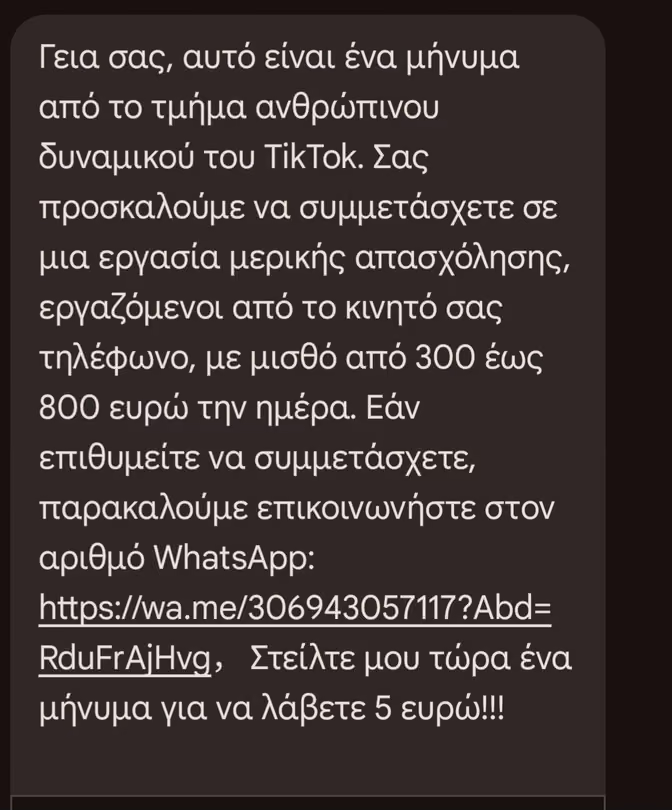
Μπορεί να αντιγράψουν λογότυπα, ακόμη και τη γλώσσα που χρησιμοποιούν συνήθως αυτοί οι οργανισμοί για να σε πείσουν ότι το μήνυμα είναι γνήσιο. Αυτό καθιστά πιο δύσκολο να αναγνωρίσετις ότι πρόκειται για ψεύτικο μήνυμα.
Βήματα επίθεσης phishing
Μια επίθεση phishing περιλαμβάνει συνήθως διάφορα βήματα. Ακολουθεί μια ανάλυση ενός κοινού σχεδίου phishing, που δείχνει πώς οι επιτιθέμενοι οδηγούν τα θύματά τους να αποκαλύψουν ευαίσθητες πληροφορίες:
- Αρχική επαφή και δόλωμα: Ο επιτιθέμενος στέλνει ένα προσεκτικά διαμορφωμένο μήνυμα ηλεκτρονικού ταχυδρομείου, μήνυμα κειμένου ή φωνητική κλήση, σχεδιασμένο για να τραβήξει την προσοχή σου.
Οι συνήθεις τακτικές δολώματος περιλαμβάνουν:
Μια επείγουσα ειδοποίηση που ισχυρίζεται ότι ο λογαριασμός σου έχει παραβιαστεί
Μια προσφορά βραβείου ή ανταμοιβής, όπως μια δωροκάρτα ή μια νίκη σε κληρώσεις
- Ένα ψεύτικο τιμολόγιο ή λογαριασμός, που σε ωθεί να πληρώσεις για κάτι που δεν παράγγειλες
Σύνδεση με ψεύτικους ιστότοπους ή κακόβουλες λήψεις: Το δόλωμα συνήθως περιλαμβάνει έναν σύνδεσμο προς έναν ψεύτικο ιστότοπο, σχεδιασμένο να μιμείται έναν νόμιμο.
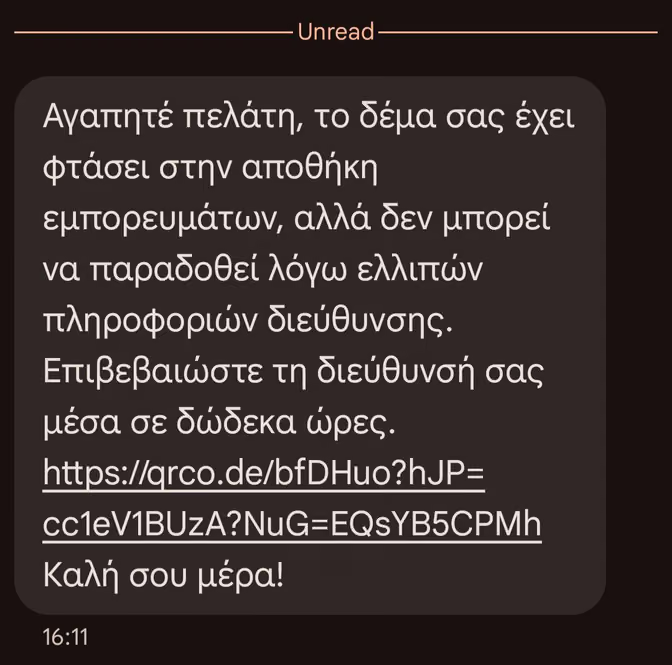
Αυτοί οι ιστότοποι σου ζητούν να «συνδεθείς» ή να «επαληθεύσεις» τις πληροφορίες σου, εξαπατώντας σε ουσιαστικά να μοιραστείς κωδικούς πρόσβασης, στοιχεία λογαριασμού ή πληροφορίες πληρωμής.
Σε άλλες περιπτώσεις, το μήνυμα ηλεκτρονικού ταχυδρομείου μπορεί να περιλαμβάνει συνημμένα αρχεία που, όταν τα ανοίξεις, εγκαθιστούν κακόβουλο λογισμικό στη συσκευή σου.
Συλλογή ευαίσθητων πληροφοριών: Μόλις εισάγεις τις πληροφορίες σου ή ανοίξεις ένα κακόβουλο συνημμένο αρχείο, ο επιτιθέμενος αποκτά πρόσβαση σε οποιαδήποτε πληροφορία αναζητούσε, όπως ονόματα χρηστών, κωδικούς πρόσβασης, οικονομικά δεδομένα ή ακόμη και έλεγχο της συσκευής σου.
- Εκμετάλλευση και συνέπειες: Μια επιτυχημένη επίθεση phishing μπορεί να οδηγήσει σε κλοπή ταυτότητας, οικονομική απώλεια ή μη εξουσιοδοτημένη πρόσβαση σε εταιρικά δίκτυα.
Ορισμένοι επιτιθέμενοι πωλούν τα κλεμμένα διαπιστευτήρια στο dark web, ενώ άλλοι τα χρησιμοποιούν για δικό τους οικονομικό όφελος ή για να εξαπολύσουν πρόσθετες επιθέσεις.
Με λίγα λόγια: το phishing δεν «σπάει» υπολογιστές, ξεγελά ανθρώπους. Γι' αυτό η καλύτερη άμυνα είναι να σταματάς πριν πατήσεις, να μην δίνεις ποτέ κωδικούς μέσα από link και να έχεις ενεργό το 2FA. Αν ο απατεώνας παριστάνει κάποιον, συχνά χρησιμοποιεί και spoofing.
Συχνές Ερωτήσεις
Γιατί λέγεται phishing;
Από την αγγλική λέξη fishing (ψάρεμα): οι απατεώνες ρίχνουν «δόλωμα» με ψεύτικα μηνύματα και περιμένουν κάποιος να «τσιμπήσει». Το «ph» είναι παιχνίδι με την ορθογραφία από την παλιά κουλτούρα των hackers.
Ποια η διαφορά phishing και spam;
Το spam είναι ανεπιθύμητη διαφήμιση, ενοχλητική αλλά συνήθως αβλαβής. Το phishing είναι απάτη που θέλει να σου κλέψει στοιχεία ή χρήματα.
Μπορώ να πέσω θύμα phishing στο τηλέφωνο;
Ναι, αυτό λέγεται vishing. Κάποιος καλεί παριστάνοντας την τράπεζα ή την αστυνομία και σου ζητά κωδικούς ή να μεταφέρεις χρήματα. Καμία τράπεζα δεν ζητά ποτέ κωδικούς στο τηλέφωνο.
Τι κάνω αν έδωσα στοιχεία σε phishing σελίδα;
Άλλαξε αμέσως τον κωδικό, κάλεσε την τράπεζα αν έδωσες στοιχεία κάρτας και κάνε καταγγελία στη Δίωξη Κυβερνοεγκλήματος (11188).