Πώς να προστατευτείς από το phishing
Δημοσιεύθηκε:
Ενημερώθηκε στις:
To να προστατευτείς από το Phishing, μπορεί να γίνει αρχικά αναγνωρίζοντας σημάδια όπως ύποπτα μηνύματα ηλεκτρονικού ταχυδρομείου, επείγοντα αιτήματα και παράξενους συνδέσμους.
Απλά βήματα, όπως η ενεργοποίηση του ελέγχου ταυτότητας δύο παραγόντων και η αποφυγή άγνωστων συνδέσμων, συμβάλλουν σημαντικά στη μείωση του κινδύνου σου.
Σημάδια phishing με μια ματιά
| Σημάδι | Παράδειγμα | Τι κάνεις |
|---|---|---|
| Ύποπτος αποστολέας | paypa1 αντί για paypal | Δες όλη τη διεύθυνση |
| Πίεση χρόνου | «Κλείνει σε 24 ώρες» | Μη βιαστείς |
| Ύποπτο link | Δεν πάει στο επίσημο site | Μπες μόνος σου |
| Ζητά κωδικούς | «Επιβεβαίωσε το PIN» | Μην απαντήσεις |
Πώς να αναγνωρίσεις μια επίθεση phishing
Το πρώτο βήμα για να προστατευτείς από το phishing είναι να ξέρεις πώς να το εντοπίσεις. Οι επιτιθέμενοι χρησιμοποιούν διάφορες τεχνικές για να κάνουν τα μηνύματά τους να φαίνονται νόμιμα, οπότε η κατανόηση των κοινών σημείων και τακτικών είναι απαραίτητη.
Σημάδια ηλεκτρονικών μηνυμάτων phishing
Οι απόπειρες ηλεκτρονικού «ψαρέματος» συχνά γίνονται μέσω μηνυμάτων ηλεκτρονικού ταχυδρομείου, μηνυμάτων κειμένου ή μηνυμάτων στα μέσα κοινωνικής δικτύωσης που έχουν σχεδιαστεί για να φαίνονται γνήσια.
Ακολουθούν ορισμένα σημάδια που πρέπει να προσέξεις:
Ύποπτες διευθύνσεις αποστολέα: Οι Phishers χρησιμοποιούν συχνά διευθύνσεις ηλεκτρονικού ταχυδρομείου που μοιάζουν με νόμιμες, αλλά μπορεί να έχουν μικρές αλλαγές, όπως η προσθήκη ή αντικατάσταση ενός μόνο χαρακτήρα.
Έλεγξε πάντα προσεκτικά τη διεύθυνση ηλεκτρονικού ταχυδρομείου του αποστολέα.
Επείγουσα ή κινδυνολογική γλώσσα: Τα μηνύματα μπορεί να προσπαθήσουν να σε τρομάξουν ή να σε πιέσουν, ισχυριζόμενοι ότι πρέπει να «δράσεις τώρα» για να αποτρέψεις μια παραβίαση ασφαλείας ή να επιβεβαιώσεις πληροφορίες λογαριασμού.
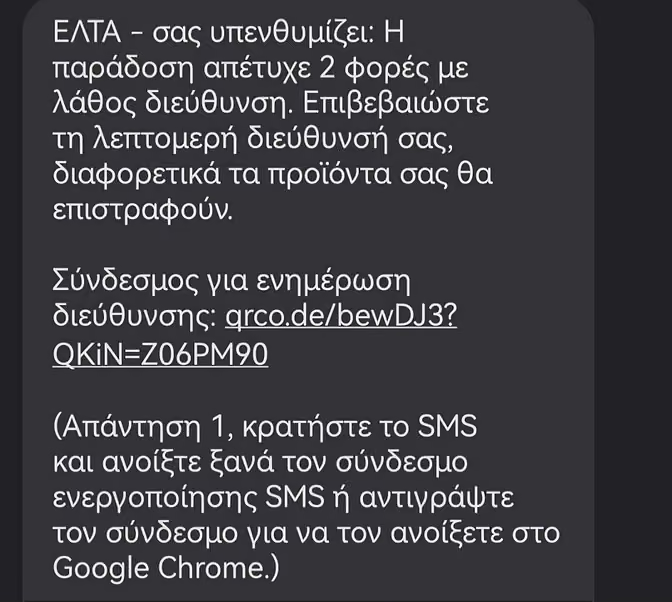
Αυτή η τακτική αποσκοπεί στο να σε κάνει να δράσεις χωρίς να σκεφτείς.
Λάθη γραμματικής και περίεργη μορφοποίηση: Πολλά μηνύματα ηλεκτρονικού ταχυδρομείου phishing περιέχουν ορθογραφικά ή γραμματικά λάθη, παράξενη μορφοποίηση ή ασυνήθιστη διατύπωση.
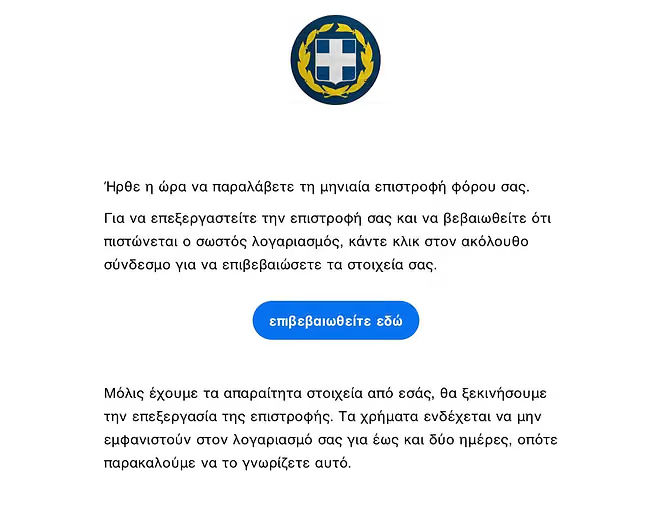
Οι νόμιμες εταιρείες συνήθως διορθώνουν τις επικοινωνίες τους.
- Σύνδεσμοι με αναντίστοιχες διευθύνσεις URL: Αν περάσεις το δείκτη του ποντικιού πάνω από έναν σύνδεσμο (χωρίς να κάνεις κλικ), θα πρέπει να εμφανιστεί η πραγματική διεύθυνση URL.
Εάν δεν ταιριάζει με τον ιστότοπο του αποστολέα ή φαίνεται ύποπτη (π.χ. άγνωστα ονόματα τομέα ή επιπλέον χαρακτήρες), είναι καλύτερο να μην κλικάρεις.
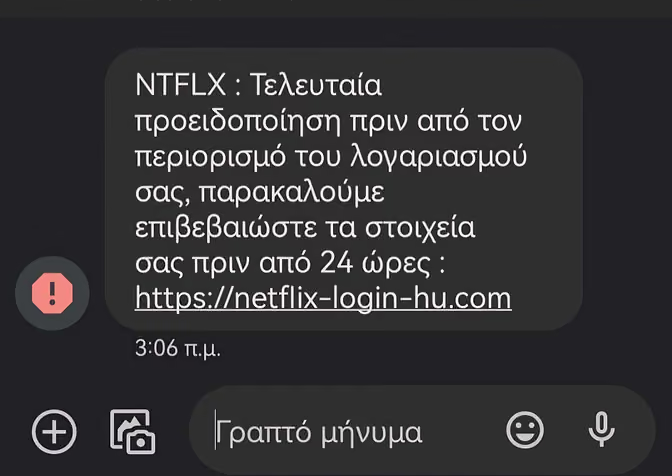
Δες τι είναι το ίδιο το phishing και οι παραλλαγές του, όπως το smishing με SMS και το spoofing.
Βασικά βήματα προστασίας από το phishing
Αφού ξέρεις τα σημάδια, μπορείς να πάρεις συγκεκριμένα μέτρα. Οι καλές συνήθειες online και τα σωστά εργαλεία μειώνουν πολύ τον κίνδυνο.
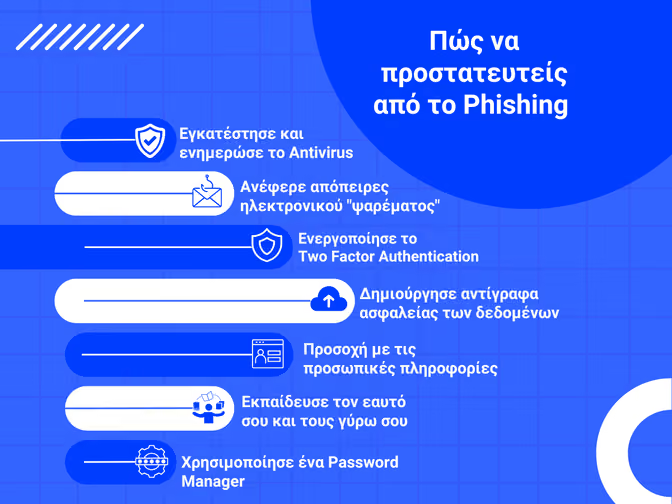
Βέλτιστες πρακτικές ασφάλειας
Ακολουθούν ορισμένες βασικές πρακτικές που μπορούν να σε βοηθήσουν να παραμείνεις ασφαλής:
- Ενεργοποίησε τον έλεγχο ταυτότητας δύο παραγόντων (2FA): Η προσθήκη ενός επιπλέον επιπέδου ασφάλειας στους λογαριασμούς σου καθιστά δυσκολότερη την πρόσβαση σε αυτούς για τους επιτιθέμενους, ακόμη και αν έχουν στα χέρια τους τον κωδικό πρόσβασής σου.
Οι περισσότερες πλατφόρμες προσφέρουν 2FA, το οποίο συνήθως περιλαμβάνει ένα δεύτερο βήμα, όπως έναν κωδικό που αποστέλλεται στο τηλέφωνό σου.
- Χρησιμοποίησε ισχυρούς, μοναδικούς κωδικούς πρόσβασης: Η επαναχρησιμοποίηση κωδικών πρόσβασης σε όλους τους λογαριασμούς σου, τους καθιστά πιο ευάλωτους.
Αντ' αυτού, χρησιμοποίησε μοναδικούς κωδικούς πρόσβασης για κάθε λογαριασμό και σκέψου να χρησιμοποιήσεις έναν διαχειριστή κωδικών πρόσβασης για να σε βοηθήσει να τους παρακολουθείς με ασφάλεια.
- Διατήρησε το λογισμικό ενημερωμένο: Η τακτική ενημέρωση του λειτουργικού σου συστήματος, του προγράμματος περιήγησης και των εφαρμογών σου βοηθά στην προστασία σας από νέα τρωτά σημεία ασφαλείας.
Πολλές ενημερώσεις περιλαμβάνουν επιδιορθώσεις ασφαλείας που αντιμετωπίζουν γνωστές αδυναμίες.
- Εγκατέστησε και χρησιμοποίησε προστασία από ιούς: Το αξιόπιστο λογισμικό προστασίας από ιούς μπορεί να εντοπίσει και να αποκλείσει κακόβουλους συνδέσμους ή συνημμένα αρχεία πριν βλάψουν τη συσκευή σου.
Πολλά προγράμματα προσφέρουν επίσης επεκτάσεις του προγράμματος περιήγησης (extensions) που σε προειδοποιούν για ύποπτους ιστότοπους.
Ασφαλείς συνήθειες περιήγησης και επικοινωνίας
Η συνήθεια αυτών των πρακτικών μπορεί να κάνει μεγάλη διαφορά στην ηλεκτρονική σου ασφάλεια:
- Απόφυγε να κάνεις κλικ σε άγνωστους συνδέσμους και συνημμένα αρχεία: Οι απόπειρες phishing συχνά περιλαμβάνουν συνδέσμους ή αρχεία που φαίνονται φυσιολογικά αλλά στην πραγματικότητα είναι επιβλαβή.
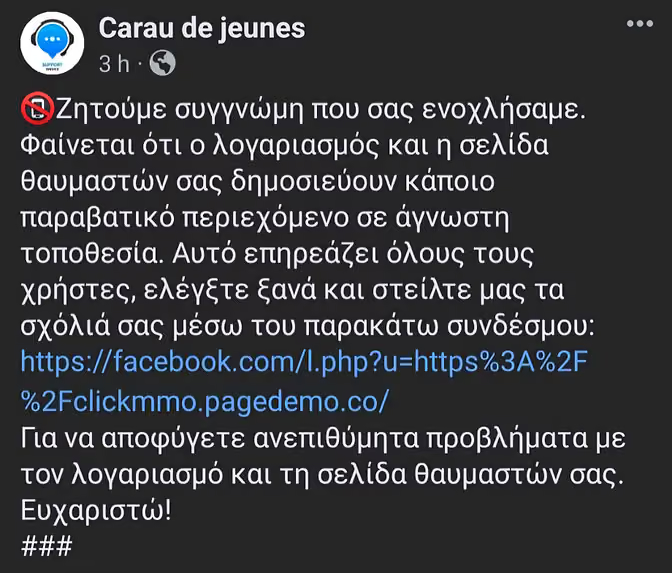
Εάν λάβεις έναν απροσδόκητο σύνδεσμο ή συνημμένο αρχείο, ειδικά από άγνωστη πηγή, μην κάνεις κλικ σε αυτό μέχρι να επαληθεύσεις τη γνησιότητά του.
- Επαλήθευσε τα αιτήματα πριν μοιραστείς πληροφορίες: Εάν λάβεις ένα μήνυμα που σου ζητά ευαίσθητες πληροφορίες, αφιέρωσε λίγο χρόνο για να επιβεβαιώσεις τη νομιμότητά του.
Επικοινώνησε απευθείας με τον οργανισμό μέσω μιας επαληθευμένης μεθόδου επικοινωνίας (όπως ένας αριθμός στον επίσημο ιστότοπό του) αντί να απαντήσεις στο μήνυμα.
- Παρακολούθησε τακτικά τους λογαριασμούς σου για ύποπτη δραστηριότητα: Ο συχνός έλεγχος των τραπεζικών και διαδικτυακών λογαριασμών σου μπορεί να σε βοηθήσει να εντοπίσεις έγκαιρα μη εξουσιοδοτημένη δραστηριότητα.
Εάν παρατηρήσεις άγνωστες συναλλαγές ή προσπάθειες σύνδεσης, ανέφερέ τις αμέσως.
Συνδυάζοντας αυτές τις συνήθειες με την ευαισθητοποίηση, μπορείς να δημιουργήσεις μια ισχυρή άμυνα κατά των επιθέσεων phishing και να διατηρήσεις τις προσωπικές σου πληροφορίες ασφαλείς.
Τι κάνεις αν έπεσες θύμα phishing
Άλλαξε αμέσως τον κωδικό του λογαριασμού που έδωσες, και όπου αλλού τον χρησιμοποιούσες.
Κάλεσε την τράπεζα αν έδωσες στοιχεία κάρτας ή e-banking, για να μπλοκάρει κάρτα και συναλλαγές.
Ενεργοποίησε το 2FA και έλεγξε τις συνδεδεμένες συσκευές στους λογαριασμούς σου.
Κάνε καταγγελία στη Δίωξη Ηλεκτρονικού Εγκλήματος (11188) και κράτα screenshots.
Οι απατεώνες αλλάζουν συνεχώς τακτικές, οπότε η καλύτερη προστασία είναι να σταματάς για ένα δευτερόλεπτο πριν πατήσεις οτιδήποτε.
Συχνές Ερωτήσεις
Τι κάνω αν πάτησα σε link phishing αλλά δεν έδωσα στοιχεία;
Συνήθως δεν έχει γίνει ζημιά. Κλείσε τη σελίδα, μην κατεβάσεις τίποτα και κάνε μια σάρωση με antivirus. Αν κατέβηκε κάποιο αρχείο, μην το ανοίξεις και σβήσε το.
Πώς ελέγχω αν ένα email είναι πραγματικά από την τράπεζα;
Μην πατήσεις τίποτα μέσα στο email. Μπες μόνος σου στην εφαρμογή της τράπεζας ή κάλεσε στον αριθμό της κάρτας σου. Οι τράπεζες δεν ζητούν ποτέ κωδικούς ή PIN με email.
Προστατεύει το 2FA από το phishing;
Βοηθά πολύ, αλλά όχι πάντα. Κάποιες απάτες σου ζητούν και τον κωδικό του SMS. Μην δίνεις ποτέ σε κανέναν κωδικό που σου ήρθε με μήνυμα. Τα passkeys είναι ακόμα πιο ασφαλή.
Πού αναφέρω ένα phishing email;
Στο Gmail και στο Outlook υπάρχει επιλογή «Αναφορά ηλεκτρονικού ψαρέματος». Μπορείς επίσης να το προωθήσεις στην εταιρεία που μιμείται και να ενημερώσεις τη Δίωξη Ηλεκτρονικού Εγκλήματος.